
在桌面端商业软件领域,“客户端安全”和“数据资产保护”往往是最容易产生误解的命题。
经常能听到一些夸张的宣传:“我们的客户端做了全量高强度加密,绝对无法被逆向”。但在现代反编译器和动态调试器面前,只要代码和密钥运行在不受信任的客户端机器上,任何号称“不可破解”的防护最终都会被击破。把源码和算法编译成 V8 字节码?常量池里的明文字符串和调用图依然一清二楚;用复杂的算法去混淆一个静态密钥?内存断点打在解密函数入口处,密钥材料同样无所遁形。
这一切的一切都得从工程防御的真实边界说起。
在设计桌面客户端的安全架构时,我们首先摒弃了“天下无贼”的幻想,将笼统的“安全”拆解为五个清晰可度量的具体工程命题:
- 工程设计资产如何防窥? 核心工程文件被他人拿到后不能被直接解包查看;
- 网络通信如何防篡改与劫持? 应用层请求即使穿透 CDN 或企业代理,中间节点也无法窥视与篡改载荷;
- 离线授权如何防伪造? 工业设备断网后,授权凭证无法被伪造、篡改或通过倒拨时钟回滚;
- 客户端程序如何防换壳与注入? 防止外部恶意脚本替换 asar 包或注入 Node.js 运行时;
- 核心逻辑如何提升逆向门槛? 阻断低成本逆向工具的批量自动化分析。
本文就带大家了解一下如何在 Electron 架构下,以 Rust Native 密码学模块为基石,构筑这一套多层收敛的纵深防御体系。
工程文件加密:容器布局与 HKDF 密钥派生
桌面 CAD / 工业设计软件的核心命脉在于工程文件(如 .cfr 文件)。如果工程文件直接存为明文的 zip 归档,一旦外泄,内部的所有设计图纸和三维几何数据就会瞬间裸奔。
但工程文件加解密面临一个现实的系统级约束:Windows 资源管理器需要为工程文件实时显示 512×512 的设计预览缩略图。如果盲目把整个文件全量加密,运行在 explorer.exe 进程内的原生 C++ Shell 扩展就必须拥有完整的解密密钥和密码学算法库。这不仅会导致极大的安全扩散,更让缩略图插件面临严重的跨版本维护问题。
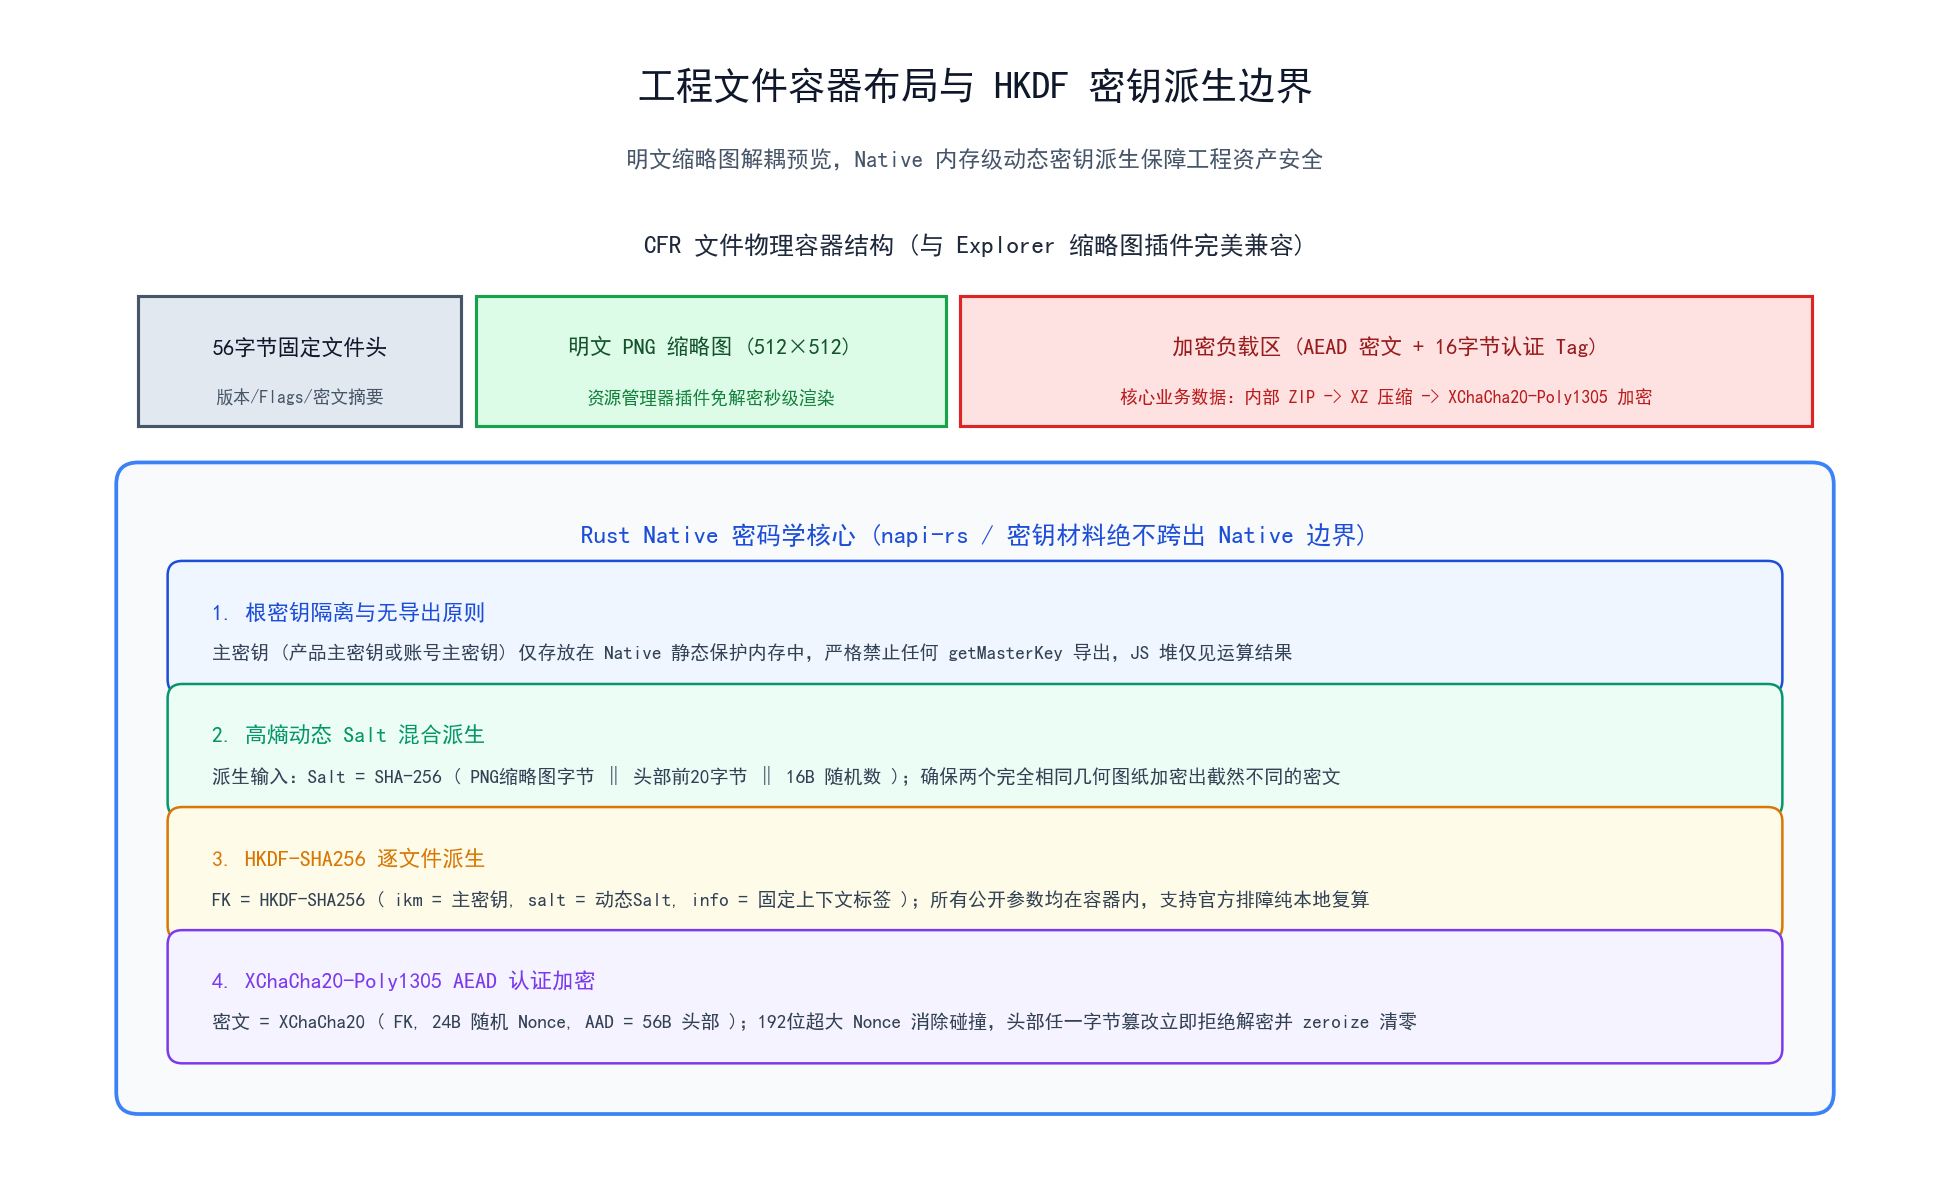
下图展示了工程文件采用的物理容器布局与 Rust Native 密钥派生边界:
1. 容器解耦:明文缩略图与加密负载分离
在物理布局上,CFR 文件被设计为标准的固定三段式流:
固定 56 字节头 | 512×512 明文 PNG 缩略图 | 加密负载区
- 文件的版本号、压缩标志与尺寸校验头始终保持不变;
- 缩略图数据刻意保持明文:缩略图是纯粹的设计外观预览,内部不含任何矢量图元、尺寸和拓扑数据。牺牲一张预览图去换所谓的“全盘加密”,换来的是资源管理器插件重构和维护成本的剧增;
- 真正的业务设计数据(图纸数据、图元列表、实体元数据)经由 ZIP 打包、XZ 压缩后,整体作为密文写入负载区;
- 头部新增加密位标记,原明文文件的 SHA-256 摘要槽在加密模式下改存为密文数据的 SHA-256,彻底断绝攻击者通过计算明文哈希进行的“已知图纸确认攻击”。
2. Native 边界与 HKDF-SHA256 动态派生
很多加密方案最大的硬伤在于:主密钥直接作为对称加密的 Key,导致同一用户的所有工程文件都在使用同一个密钥加密。
我们借助 Rust 构建的 Native 模块(基于 napi-rs),在底层实现了基于 HKDF-SHA256 的逐文件动态密钥派生:
文件密钥 FK = HKDF-SHA256(
    ikm  = 主密钥 (产品级主密钥或用户账号密钥,仅存驻于 Native 模块静态内存),
    salt = SHA-256( PNG缩略图字节 ‖ 头部前20字节 ‖ 16字节高熵随机数 ),
    info = 固定上下文标签
)
密文 = XChaCha20-Poly1305( FK, 24字节随机Nonce, AAD = 56字节头部 [摘要槽置零] )
这套设计带来了关键的密码学工程收益:
- 每个文件密钥独一无二:派生 Salt 中同时混合了特定工程独有的缩略图数据与 16 字节真随机数。即使两个工程的模型几何完全一致,加密后的文件密钥和密文也截然不同;
- 排查时支持纯本地复算:加解密所需的所有公共参数(Salt、Nonce、AAD)均完整记录在文件头部与块索引中。只要拥有主密钥,官方诊断工具即可纯本地复算还原,不需要依赖任何外部网络数据库;
- 头部强完整性认证:56 字节的文件头(包含版本、Flags、尺寸、压缩方式)被完整作为 AEAD 的附加认证数据(AAD)。任何人如果尝试在外部十六进制编辑器中修改只读标志位、版本号或截断尺寸,AEAD 解密验证会在第一时间返回 Tag 校验失败并拒绝加载;
- 算法选型:弃用 AES-GCM,选用 XChaCha20-Poly1305。因为桌面客户端生成文件的 Nonce 依赖本机随机源,传统 AES-GCM 的 96 位 Nonce 存在生日碰撞界限,而 XChaCha20 提供的 192 位超大 Nonce 彻底消除了随机生成时的碰撞隐患。
最核心的安全底线在于:Native 模块严禁导出任何类似 getMasterKey() 的读取接口。Native 层仅提供 encryptCfrPayload 与 decryptCfrPayload 纯运算 API。密钥材料始终锁定在 Rust 的安全内存边界内部,解密流程一结束立即触发 zeroize 清零;即使用户通过 DevTools 导出整个 JavaScript 堆内存快照,也只能拿到当前正在编辑的单张图纸明文,而不可能盗走主密钥。
客户端纵深防御:熔断、验签与进程锁定
在客户端层面,防御的重点不是追求“绝对不可逆向”,而是尽最大可能收敛攻击面,杜绝任何低成本的直接挂钩与注入手段。
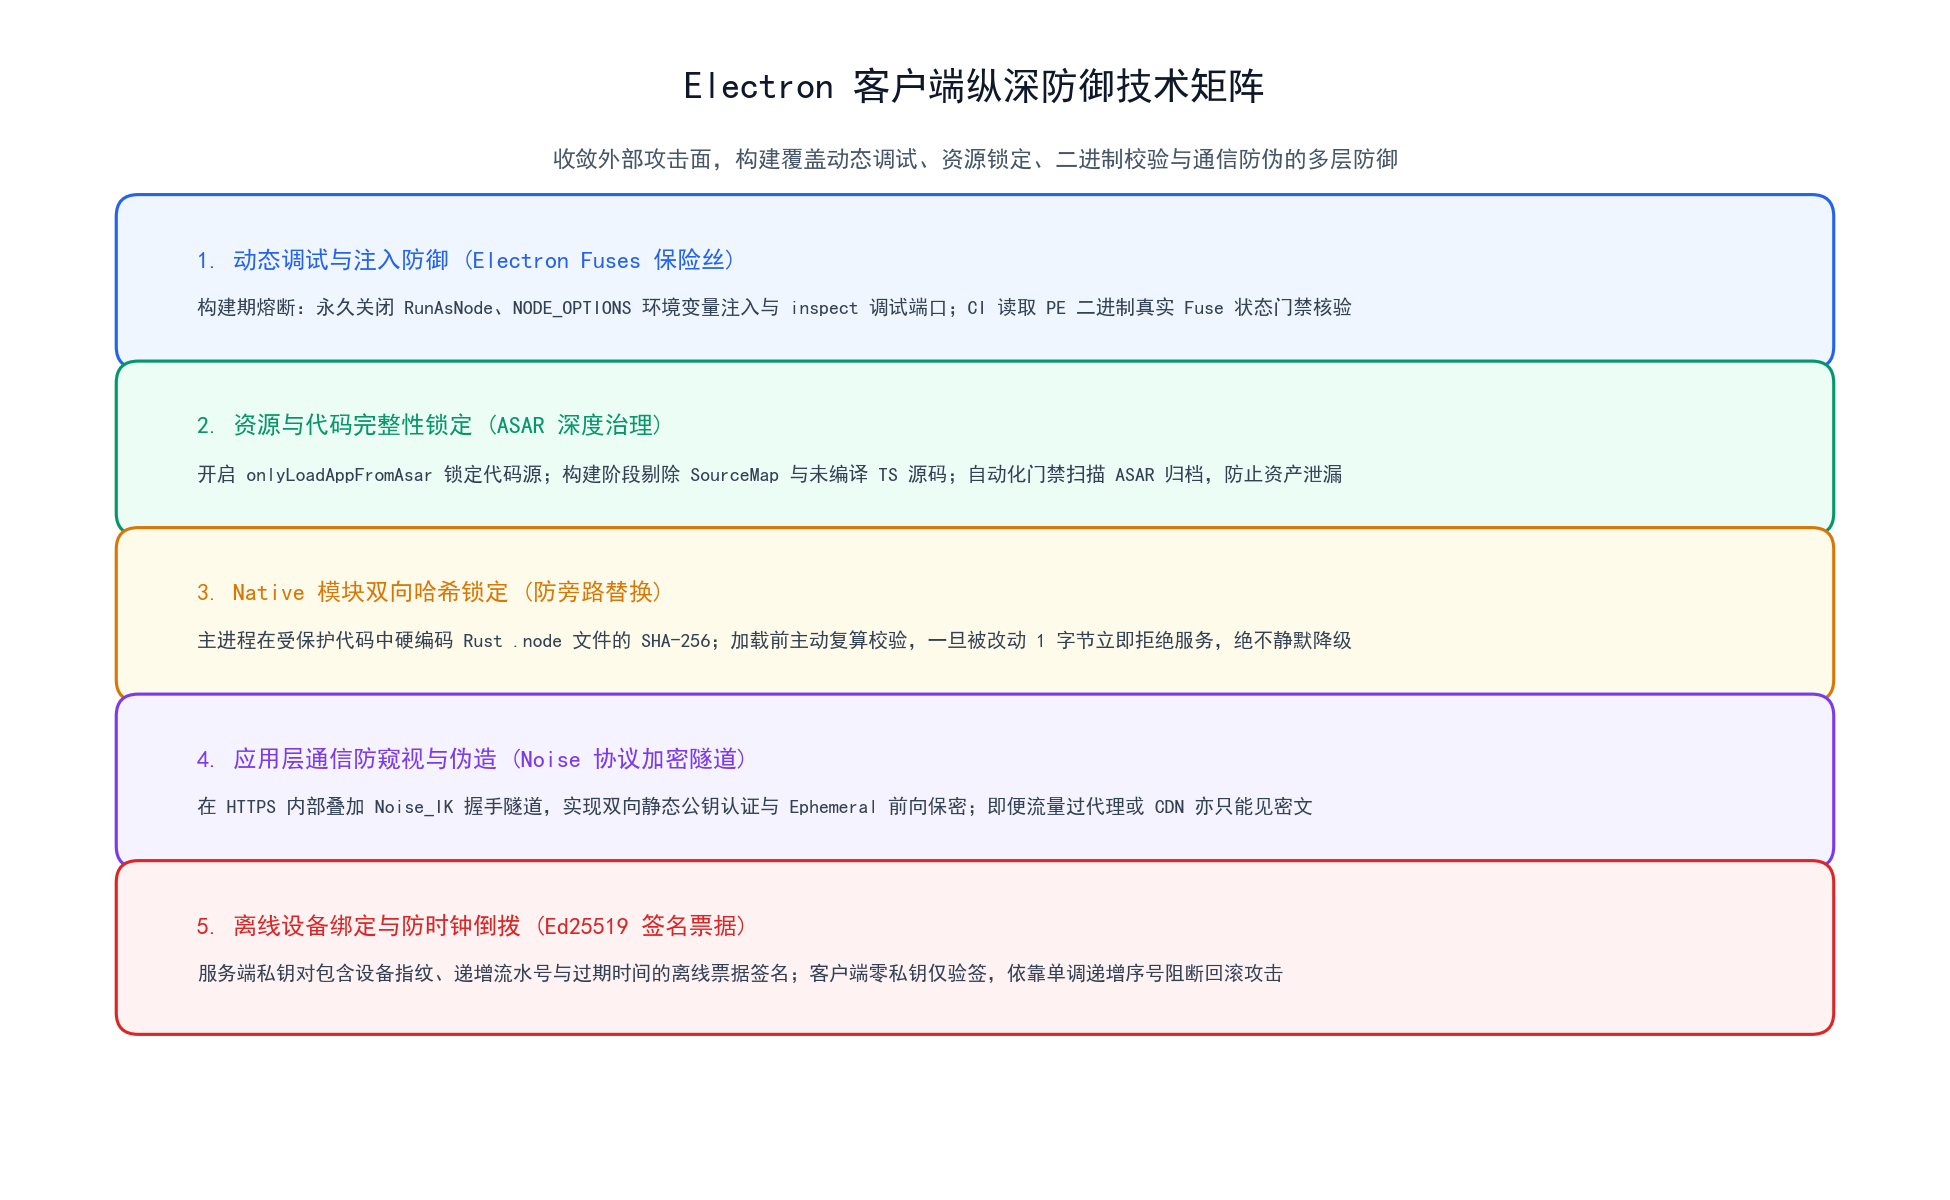
下图系统梳理了我们在 Electron 客户端落地的五层纵深防御体系:
1. Electron Fuses(保险丝)二进制熔断
Electron 的强大往往也是攻击者的利器:攻击者通常可以通过设置 NODE_OPTIONS 环境变量、或者带上 --inspect / --inspect-brk 参数启动客户端,直接在主进程中注入脚本并挂钩原生模块。
针对这一威胁,我们在构建流水线中通过 @electron/fuses 实现了二进制层面的物理“保险丝”熔断:
- 永久关闭
RunAsNode(防止将客户端 exe 当作普通 node.exe 执行恶意脚本); - 永久关闭
EnableNodeOptionsEnvironmentVariable(彻底阻断通过环境变量注入恶意 preload 模块); - 永久关闭
EnableNodeCliInspectArguments(阻断通过调试端口动态连接主进程); - 启用
OnlyLoadAppFromAsar(禁止主进程从外部任意文件目录加载未受控脚本); - 启用
EnableEmbeddedAsarIntegrityValidation(开启运行时 ASAR 归档完整性校验)。
这里有一个关键的工程避坑点:配置文件里写了配置,不等于真正生效了。我们在 CI 构建门禁中加入了一道原生检查脚本,在发布前直接以二进制方式读取打完包的 .exe 二进制中的 Fuse 区域字节,一旦发现任何一项保险丝处于非熔断状态,构建流水线立即报错熔断。
2. ASAR 资源归档深度治理
许多基于 Electron 的项目打包时,仅仅检查了前端 dist 目录,认为编译混淆后的前端代码就足够安全。
但在某次审查打包归档时我们震惊地发现:electron-builder 在依赖收拢时,顺着 workspace 的包依赖关系,将内部自研组件库的未经编译的原始 TypeScript 代码、单测用例以及大量开发辅助脚本连根打包进了最终的 app.asar!
我们为此重构了整个打包流水线,建立了极度严苛的资源收敛准则:
- 生产环境构建坚决剔除任何 SourceMap 文件(禁止
source-map漏入发布环境); - 对主进程与核心逻辑实施针对性的生产级代码混淆,抹去内部类名与关键标识符;
- 构建后设置自动化门禁,解包校验最终 ASAR 包内所有文件路径,严禁任何
.ts、.map或测试用例文件漏网。
3. Native 模块的双向哈希锁定
即便 ASAR 开启了完整性校验,攻击者依然可能在本地磁盘上直接替换掉与 ASAR 同级的底层 .node 动态链接库。
为了堵死这条旁路攻击路径,主进程在编译阶段会将 Rust Native 编译出的 .node 二进制文件的 SHA-256 哈希值作为常量编入受保护的主进程代码中。
主进程在冷启动调用 process.dlopen 加载 Native 模块前,首先主动读取磁盘上的 .node 文件并复算其 SHA-256 哈希:
- 若哈希与预埋值完全相符,才允许加载;
- 一旦检测到任何 1 字节的哈希漂移,主进程立即抛出致命异常并直接退出,坚决不向任何明文逻辑发生静默降级。
应用层通信与离线授权:Noise 隧道与防回滚票据
除了本地静态资产,客户端与后端的安全交互同样是防护的核心环节。
1. 应用层 Noise 协议加密隧道
在很多网络环境下,企业代理、网关或 CDN 节点通常会安装中间人证书以执行流量审计与缓存。常规的 HTTPS 通信对这些中间节点而言是完全透明的。
为了保护敏感模型指令与账号鉴权数据,我们在 HTTPS 基础之上叠加了应用层的 Noise 协议隧道(Noise_IK 握手模式):
- 客户端内置服务端的受信任静态公钥;
- 每次建立连接时,客户端生成临时密钥对(Ephemeral Key),在首个往返中即完成双向认证与对称会话密钥协商;
- 即使 HTTPS 证书链在本地被企业代理中间人拦截,中间节点截获的也仅仅是一段具备前向保密的 Noise 密文,完全无法篡改或还原任何业务载荷。
2. 离线设备绑定与递增防回滚序号
在工业离线场景中,设备往往无法实时连接授权中心。离线授权最大的挑战在于:如何防止用户通过倒拨系统时钟无限期续期,以及如何防止授权票据在不同机器间无限制分发拷贝。
很多早期方案会试图在客户端藏一把“解密公钥”或“验签秘钥”,这无异于掩耳盗铃。
我们的方案基于服务端非对称签名与防回滚序号:
- 服务端签发离线授权票据(Ticket),包含:硬件设备指纹哈希、授权等级、过期绝对时间戳、以及单调递增的流水序号(Sequence Number);
- 服务端使用离线根私钥对票据进行 Ed25519 签名;客户端仅持有公钥,仅做验证,客户端不掌握任何可以伪造票据的秘密;
- 客户端本地安全存储区维护一个严格单调递增的已见序号计数器;一旦检测到导入票据的序号小于等于当前记录,或检测到系统时间落后于最近一次健康运行时间,立即判定为回滚攻击并拒绝激活。
结语
在客户端安全领域,最忌讳的是把“防君子”的玩具逻辑包装成“攻不破”的绝对神话。
真正的工程防御应当是务实而收敛的: 明确哪些属于不可失守的底线(如加密文件的 AAD 认证与密钥不出 Native)、哪些属于提高逆向攻击成本的屏障(如保险丝熔断、ASAR 扫描与代码混淆)、哪些属于密码学保证的客观事实(如 Ed25519 签名与 Noise 隧道的防篡改)。
把每一处技术边界交代得清清楚楚,在出现异常时坚决拒绝服务而不盲目降级,才是桌面客户端安全体系最核心的底色。
参与讨论
(Participate in the discussion)
参与讨论